NIS2 · GOVERNANCE
„Haben wir umgesetzt“ ist noch kein Nachweis.
NIS2 macht aus Informationssicherheit auch eine Organisations- und Führungsaufgabe. Verantwortung, Umsetzung und Nachweis müssen zusammenpassen.
Österreich-Fokus mit DACH-Kontext. Keine Rechtsberatung.
NISG 2026 · ÖSTERREICH
01.10.2026
tritt in Kraft
IM ALLTAG
Irgendwann will es jemand sehen.
„Ja, natürlich haben wir das dokumentiert.“
„Moment, ich glaube, das müsste irgendwo liegen.“
WO LIEGT ES?
- Excel auf.
- SharePoint durchsuchen.
- Kollegen fragen.
- Anderes Excel auf.
Genau hier wird NIS2 zur Organisationsfrage.
Wer ist verantwortlich? Was wurde umgesetzt? Womit lässt es sich belegen?
- Anforderung
- Owner
- Maßnahme
- Nachweis
- Status
Deutschland: Umsetzungsgesetz seit 6. Dezember 2025 in Kraft. Schweiz: eigener Meldepflicht-Kontext außerhalb des EU-NIS2-Regimes.
REPORTACT · NIS2
Nicht jedes Regelwerk wieder bei null anfangen.
NIS2, DORA, ISO 27001, DSGVO, EU AI Act, CRA … die Anforderungen werden nicht weniger. Was mir an ReportAct gefällt, ist die einfache Grundidee: Anforderungen zusammenführen, vorhandene Kontrollen und Nachweise nutzen und nicht für jedes neue Regelwerk wieder dieselbe Arbeit neu organisieren.
Wenn jemand einen Nachweis sehen will, sollte „Den müsste der Kollege haben“ vielleicht nicht die erste Verteidigungslinie sein.
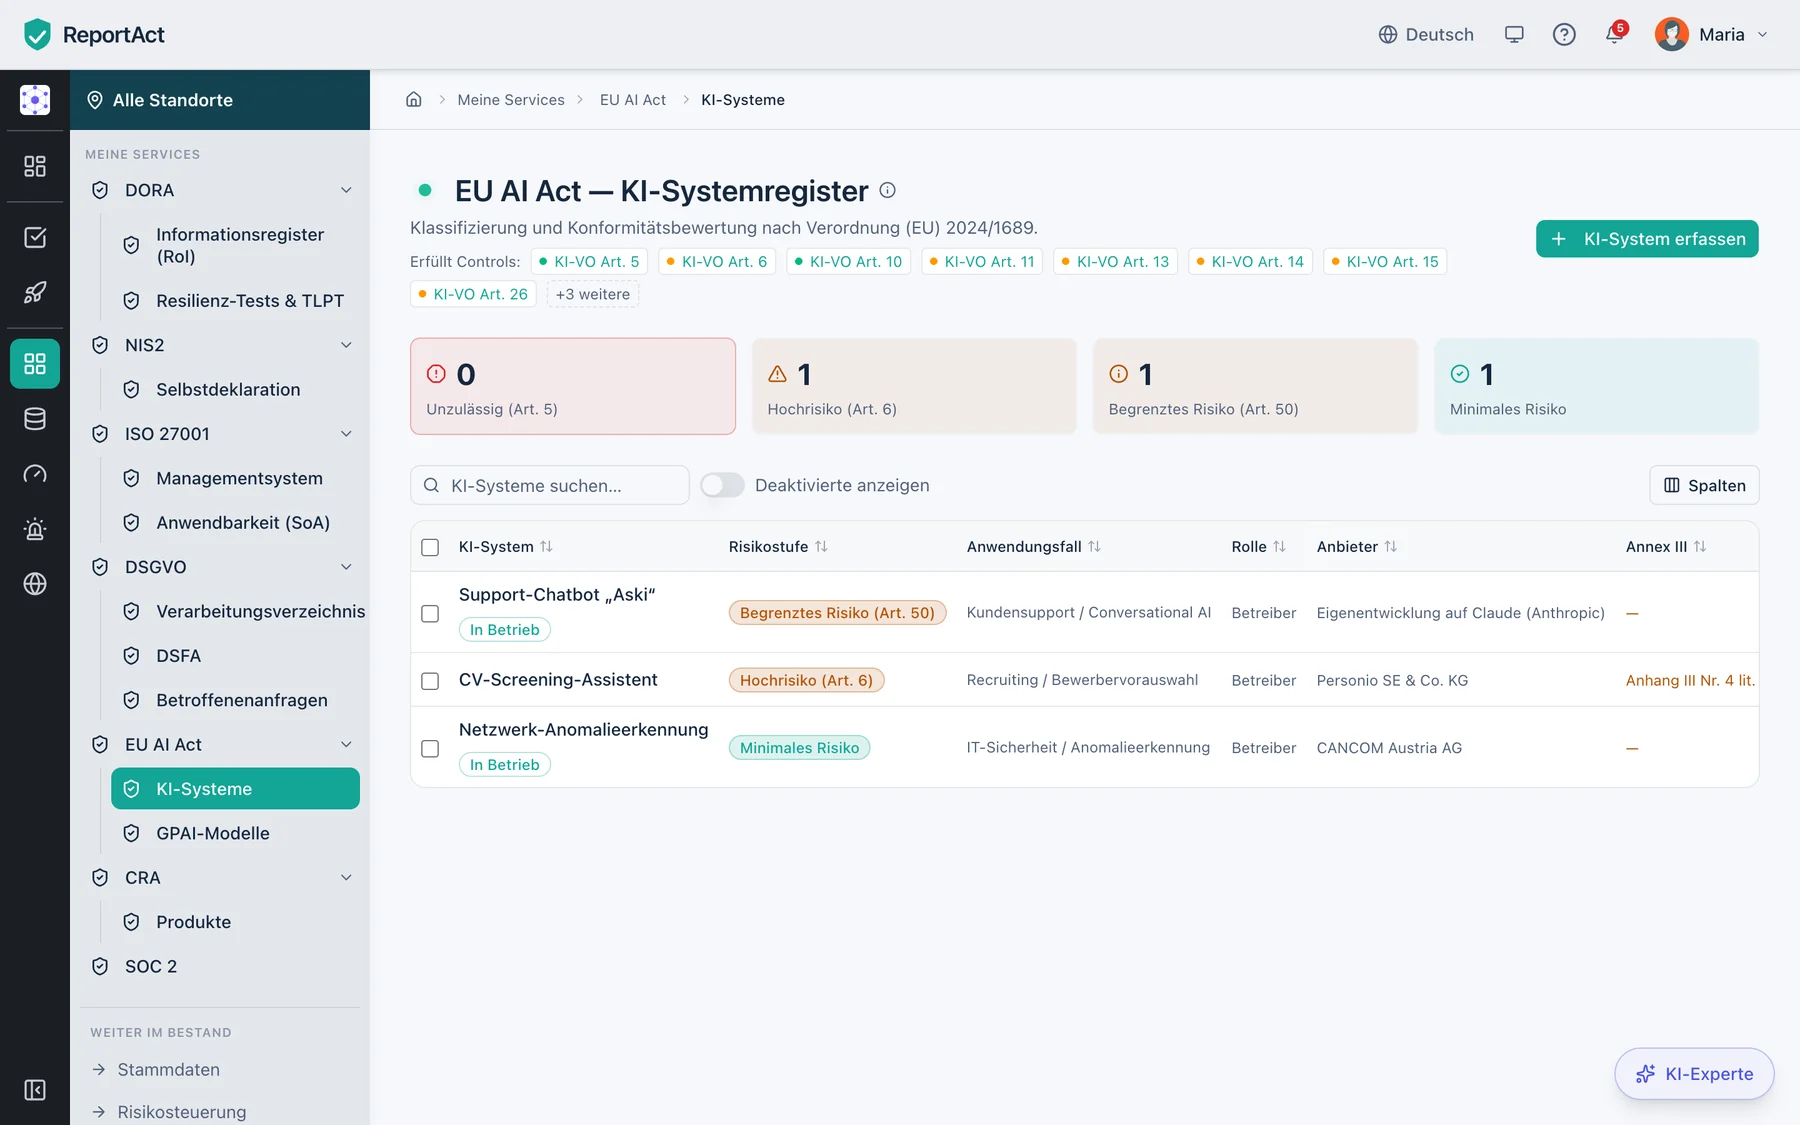
Compliance wird dadurch vielleicht noch immer nicht sexy. Aber man findet wenigstens das Excel.